Adaugă-ne ca sursă preferată


Raportul evidențiază site-uri false de călătorii care afișează bannere malițioase pentru cookie-uri, folosite pentru a prelua controlul asupra dispozitivelor.
Potrivit sursei citate, infractorii cibernetici continuă să profite de așa-numita ”click fatigue” – în special în momentele în care utilizatorii se grăbesc să prindă o ofertă, cum e cazul rezervărilor de călătorie și de vacanță.
Paginile web falsificate imită site-uri cunoscute de booking, dar cu conținut neclar și un banner cookie înșelător conceput pentru a-i păcăli pe utilizatori să apese butonul Accept, declanșând descărcarea unui fișier JavaScript malițios. Deschiderea fișierului instalează XWorm, un troian cu acces de la distanță (RAT) care oferă infractorilor cibernetici controlul complet asupra dispozitivului, inclusiv acces la fișiere, camere web, microfoane și posibilitatea de a lansa alte programe malware sau de a dezactiva instrumentele de securitate.
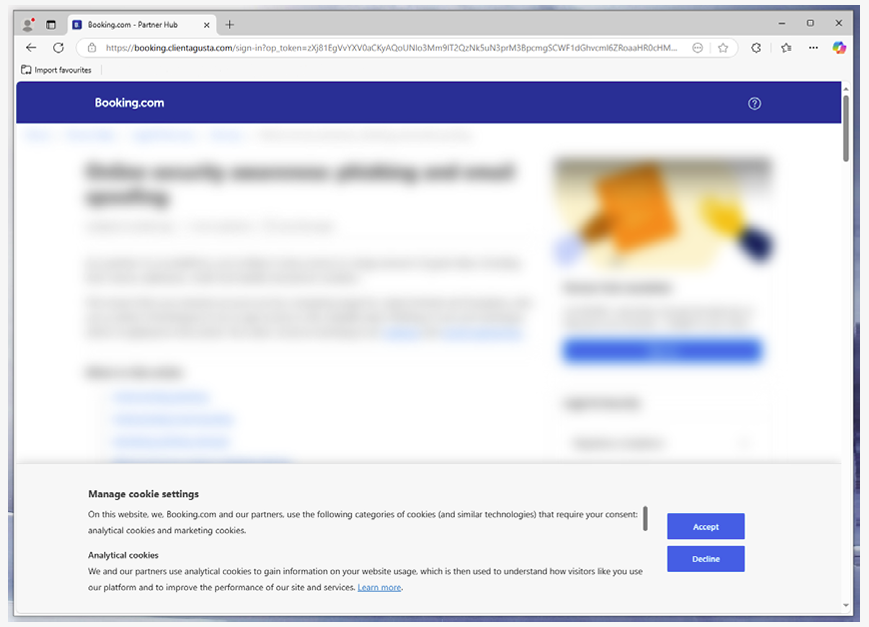
Campania a fost detectată pentru prima dată în primul trimestru al acestui an, adică în perioada de vârf a rezervărilor pentru vacanțele de vară – o perioadă în care utilizatorii sunt deosebit de vulnerabili la momelile cu tematică de călătorie. Cercetătorii avertizează că această campanie rămâne activă, noi domenii continuând să fie înregistrate și utilizate pentru a oferi aceeași momeală legată de rezervări de călătorie.
„De la introducerea reglementărilor privind confidențialitatea, cum ar fi GDPR, solicitările de cookie-uri au devenit atât de obișnuite încât majoritatea utilizatorilor au obiceiul de a da click fără a mai fi atenți la detalii. Imitând aspectul unui site de rezervări, într-un moment în care utilizatorii se grăbesc să își facă planuri de călătorie, hackerii nu au nevoie de tehnici avansate – doar de o momeală bine sincronizată și de instinctul utilizatorului de a da click”, spune Patrick Schläpfer, cercetător în cadrul HP Security Lab.
Datele au fost colectate de la clienții HP Wolf Security care și-au dat acordul, în perioada ianuarie-martie 2025, precum și în urma unei investigații independente a echipei HP Threat Research.